WEB Proxy для Telegram. Вся суть инженерного изврата
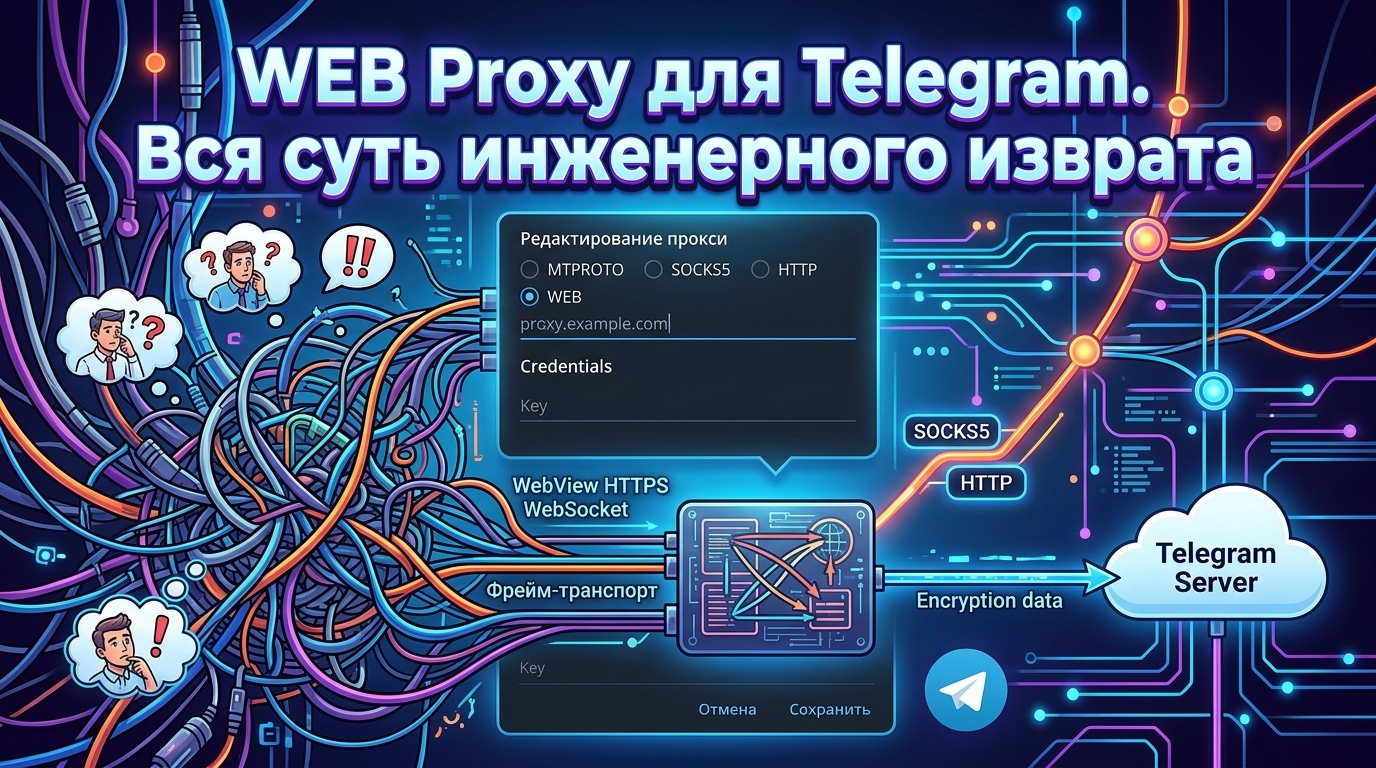 В коде Telegram Desktop откопали технологию Telegram WEB Proxy — и это настоящий сетевой маскарад, от которого у любых систем DPI и сетевых фильтров начнёт судорожно дёргаться глаз. Раньше схема была простая: клиент ломился напрямую на MTProxy. Любой внимательный провайдер или системы анализа трафика могли запеленговать характерный профиль соединения, TLS-параметры и объёмы пакетов, после чего отвесить блокировку. Теперь в Telegram задействовали встроенный движок WebView (который обычно крутит гифки и мини-аппы) и заставили его работать на транспорт. Получилась дичайшая матрёшка из протоколов: HTTPS + WebView: Клиент делает вид, что он милая безобидная овечка, и стучится на обычный HTTPS-сайт через встроенный браузер. WebSocket: Внутри HTTPS поднимается двунаправленный канал для качания бинарщины. Фрейм-транспорт: Кастомный протокол с кадрами (OPEN, DATA, WINDOW, CLOSE) упаковывает десятки виртуальных потоков в один канал. Relay (Ретранслятор): Принимает этот слоёный пирог и передаёт данные обычному MTProxy. 👉 WebView (браузер) ➔ HTTPS ➔ WebSocket ➔ Кастомный фрейм-транспорт ➔ MTProxy ➔ Telegram 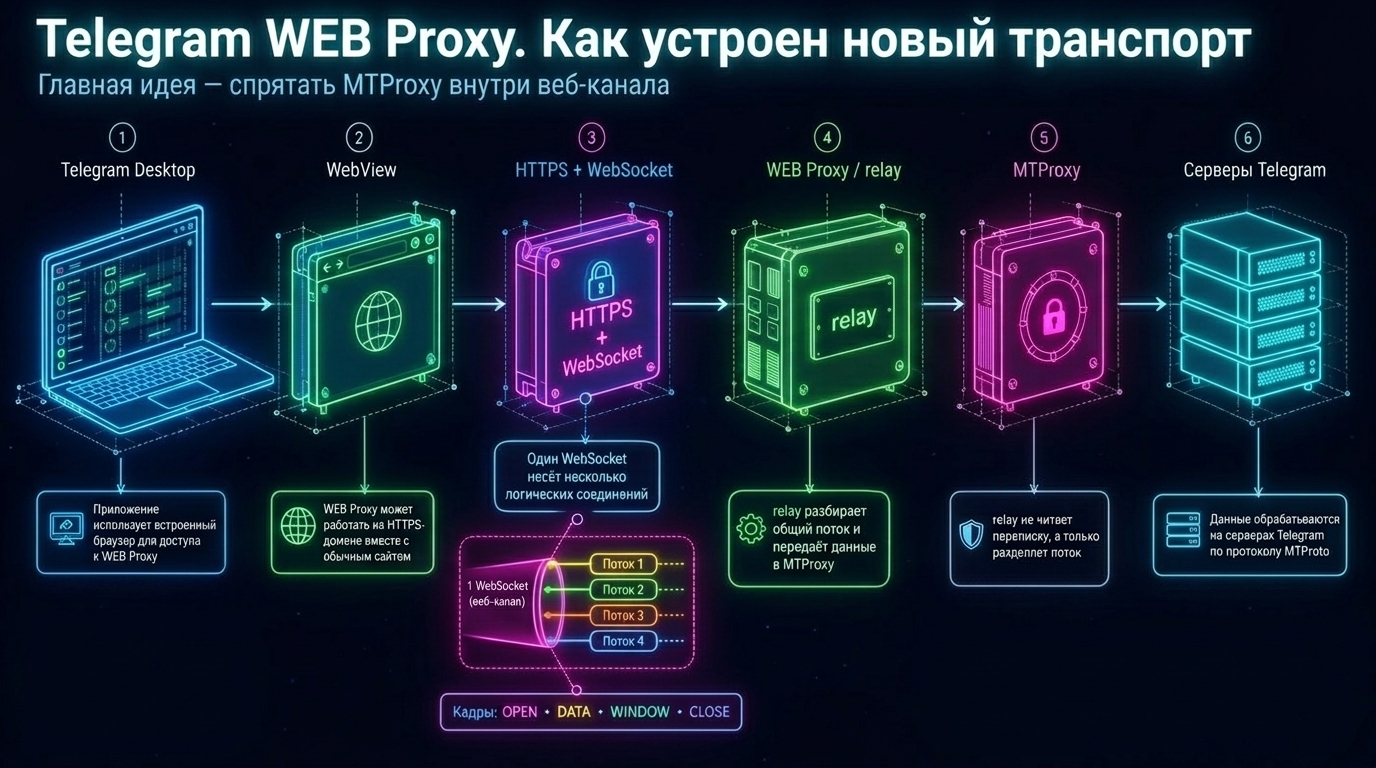 Снаружи ваш провайдер и любой СОРМ видят абсолютно невинную картинку: вы якобы зашли через обычный браузер на какой-то стандартный HTTPS-сайт и залипли там. А внутри этого шёлкового бельишка работает жесткий мультиплексор, который в один WebSocket-канал пакует десятки виртуальных потоков с кадрами OPEN, DATA и WINDOW, шифрует всё это по саму макушку и отправляет на специальный ретранслятор. Итог итоговый: Для блокираторов ваш трафик выглядит как абсолютно дефолтный веб-серфинг. Анализировать пакеты и искать подпись MTProxy теперь — всё равно что пытаться на ощупь угадать цвет трусиков через чугунный сейф. Телегу снова хрен согнёшь и хрен заблокируешь без полного отключения рубильника с электричеством. Инженерный оргазм в чистом виде. Учитесь, пока Дуров жив! Источник: https://t.me/millenium_prm/2985 | |
|
| |
| Просмотров: 26 | |
| Всего комментариев: 0 | |